Memahami Apa Itu CORS Error dan Cara Mengatasinya secara Lengkap
Bagi para pengembang web, pesan kesalahan berwarna merah di konsol peramban sering kali menjadi hal yang menyebalkan. Salah satu pesan kesalahan yang paling sering ditemui saat menghubungkan aplikasi frontend dan backend adalah masalah terkait CORS.
Ketika masalah ini muncul, aplikasi biasanya gagal mengambil data dari server, sehingga fitur yang dibangun tidak berjalan sebagaimana mestinya. Artikel ini akan membahas secara mendalam tentang apa itu cors error dan cara mengatasinya agar aplikasi web Anda dapat berjalan kembali dengan lancar.
Memahami Konsep Dasar CORS (Cross-Origin Resource Sharing)
Sebelum masuk ke teknis penyelesaian masalah, sangat penting untuk memahami mekanisme dasar di balik teknologi ini. Peramban web memiliki aturan ketat mengenai bagaimana sebuah situs dapat berinteraksi dengan sumber daya dari tempat lain.
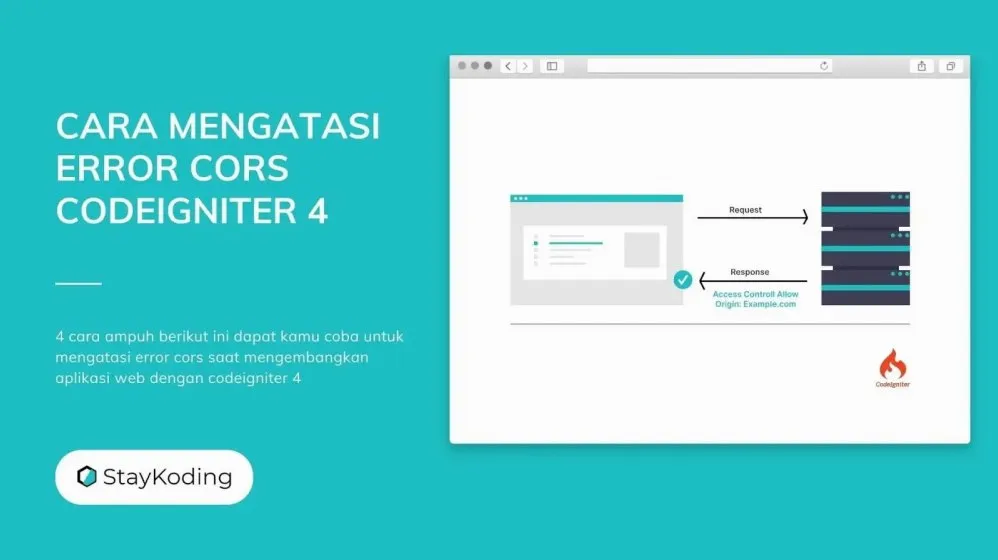
CORS merupakan singkatan dari Cross-Origin Resource Sharing, sebuah mekanisme berbasis header HTTP yang memungkinkan server menentukan asal (origin) mana saja yang diizinkan untuk mengambil sumber daya darinya.
Apa itu Origin dalam Dunia Web?
Satu origin dalam protokol web ditentukan oleh tiga elemen utama, yaitu protokol (scheme), domain (host), dan port. Jika salah satu dari ketiga elemen ini berbeda, peramban akan menganggapnya sebagai origin yang berbeda.
Sebagai contoh, https://example.com berbeda origin dengan http://example.com karena perbedaan protokol. Begitu pula https://example.com:8080 dianggap berbeda dengan https://example.com:3000 karena perbedaan nomor port.
Mengenal Same-Origin Policy (SOP)
Sistem keamanan peramban secara default menerapkan aturan yang disebut Same-Origin Policy (SOP). Aturan keamanan ini membatasi skrip yang berjalan di satu origin agar tidak dapat mengakses data di origin lain tanpa izin eksplisit.
Kebijakan SOP ini dibuat untuk melindungi pengguna dari serangan berbahaya seperti Cross-Site Request Forgery (CSRF) dan pencurian data sensitif. CORS hadir sebagai mekanisme resmi untuk memberikan "izin khusus" agar interaksi antar origin tetap dapat dilakukan secara aman.
Apa Itu CORS Error?
Secara sederhana, CORS error adalah kondisi ketika peramban memblokir permintaan (request) JavaScript dari frontend ke backend karena server tidak memberikan izin akses untuk origin pengirim. Blokir ini dilakukan sepenuhnya oleh peramban demi alasan keamanan pengguna.
Banyak pemula mengira bahwa server mengalami kerusakan ketika kendala ini terjadi. Padahal, dalam banyak kasus, server sebenarnya menerima permintaan tersebut dan memprosesnya, tetapi peramban menolak menyerahkan hasilnya ke skrip frontend.
Memahami apa itu cors error dan cara mengatasinya menjadi keterampilan wajib bagi setiap pengembang full-stack modern. Tanpa pemahaman yang baik, proses integrasi API akan sering terhambat oleh masalah otorisasi di sisi peramban.
Mengapa CORS Error Bisa Terjadi?
Ada beberapa faktor utama yang menyebabkan peramban menampilkan pesan kesalahan ini di konsol pengembang. Mengetahui penyebabnya secara spesifik akan mempermudah Anda dalam menentukan langkah perbaikan yang tepat.
+-------------------+        1. HTTP Request        +-------------------+
|                   | ----------------------------> |                   |
|   Frontend Client |                               |   Backend Server  |
| (localhost:3000)  | <---------------------------  | (api.example.com) |
+-------------------+    2. Missing CORS Headers    +-------------------+
          |
          v
   Browser Blocks
     Response!
Perbedaan Domain, Protokol, atau Port
Penyebab paling umum adalah adanya perbedaan origin antara aplikasi frontend dan REST API backend. Contohnya adalah ketika aplikasi React Anda berjalan di http://localhost:3000 dan mencoba mengakses API Node.js di http://localhost:5000.
Karena port yang digunakan berbeda, peramban menganggap kedua aplikasi berada di lokasi yang berbeda. Jika server di port 5000 tidak mengirimkan header izin yang sesuai, peramban akan langsung memblokir respons tersebut.
Mekanisme Preflight Request (OPTIONS)
Untuk permintaan yang dianggap kompleks, peramban akan mengirimkan permintaan pendahuluan yang disebut Preflight Request menggunakan metode HTTP OPTIONS. Permintaan ini bertujuan untuk memeriksa apakah server mengizinkan metode dan header yang akan digunakan.
Permintaan dianggap kompleks jika menggunakan metode seperti PUT, DELETE, atau menyertakan header kustom seperti Authorization. Jika server tidak merespons permintaan OPTIONS ini dengan status HTTP 200 dan header yang benar, peramban akan memicu CORS error.
Cara Mengatasi CORS Error di Sisi Server (Backend)
Cara paling tepat dan aman untuk menyelesaikan masalah ini adalah dengan melakukan konfigurasi di Sisi backend. Server harus diberi instruksi untuk mengirimkan header HTTP yang tepat dalam setiap responsnya.
Berikut adalah berbagai pendekatan teknis mengenai topik apa itu cors error dan cara mengatasinya di berbagai bahasa pemrograman dan kerangka kerja (framework).
Konfigurasi Header pada Express.js (Node.js)
Pada ekosistem Node.js dengan kerangka kerja Express, Anda dapat menggunakan middleware resmi bernama cors. Middleware ini mempermudah pengaturan header HTTP tanpa perlu menulis kode manual yang rumit.
const express = require('express');
const cors = require('cors');
const app = express();

// Mengizinkan domain tertentu saja
const corsOptions =
  origin: 'https://domain-frontend-anda.com',
  methods: ,
  allowedHeaders:
;

app.use(cors(corsOptions));

app.get('/api/data', (req, res) =>
  res.json( message: 'Berhasil mengakses data!' );
);

app.listen(5000, () => console.log('Server berjalan di port 5000'));
Jika aplikasi Anda masih dalam tahap pengembangan lokal, Anda dapat mengizinkan semua origin sementara waktu dengan memanggil app.use(cors()). Namun, pastikan untuk membatasinya kembali ketika aplikasi siap diunggah ke lingkungan produksi.
Solusi CORS pada PHP Native dan Laravel
Untuk aplikasi PHP tanpa framework, Anda bisa menambahkan header HTTP langsung menggunakan fungsi header() di bagian paling atas skrip PHP Anda. Langkah ini memberi tahu peramban bahwa sumber daya boleh diakses oleh domain lain.
<?php
header("Access-Control-Allow-Origin: https://domain-frontend-anda.com");
header("Access-Control-Allow-Methods: GET, POST, PUT, DELETE, OPTIONS");
header("Access-Control-Allow-Headers: Content-Type, Authorization");

if ($_SERVER == 'OPTIONS')
    http_response_code(200);
    exit();


// Logika aplikasi Anda di sini
echo json_encode();
?>
Pada framework Laravel versi terbaru, konfigurasi CORS sudah disediakan secara bawaan melalui berkas config/cors.php. Anda hanya perlu menyesuaikan larik allowed_origins dengan domain frontend yang Anda gunakan.
return ,
    'allowed_methods' => ,
    'allowed_origins' => ,
    'allowed_headers' => ,
    'supports_credentials' => true,
];
Penanganan pada Python (Flask dan Django)
Bagi pengembang yang menggunakan kerangka kerja Flask pada Python, Anda dapat memanfaatkan pustaka flask-cors. Pustaka ini secara otomatis mengelola penanganan permintaan Preflight dan penyisipan header.
from flask import Flask
from flask_cors import CORS

app = Flask(__name__)
# Mengaktifkan CORS untuk domain tertentu pada seluruh rute API
CORS(app, resources=r"/api/*": "origins": "https://domain-frontend-anda.com")

@app.route("/api/data")
def get_data():
    return "status": "sukses", "data": "Halo dari Flask"

if __name__ == "__main__":
    app.run(port=5000)
Untuk pengembang Django, solusi standar yang umum digunakan adalah pustaka django-cors-headers. Anda cukup menginstalnya via pip, menambahkan middleware di settings.py, dan mengatur variabel CORS_ALLOWED_ORIGINS.
Pengaturan pada Web Server (Nginx dan Apache)
Selain pada tingkat aplikasi, penanganan CORS juga bisa diletakkan pada tingkat web server seperti Nginx atau Apache. Pendekatan ini sangat efisien karena beban pemrosesan header tidak perlu masuk ke dalam logika aplikasi backend.
Berikut adalah contoh konfigurasi Nginx untuk menyisipkan header CORS pada block location:
server
    listen 80;
    server_name api.example.com;

    location /
        add_header 'Access-Control-Allow-Origin' 'https://domain-frontend-anda.com' always;
        add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS, PUT, DELETE' always;
        add_header 'Access-Control-Allow-Headers' 'Authorization, Content-Type' always;

        if ($request_method = 'OPTIONS')
            add_header 'Access-Control-Allow-Origin' 'https://domain-frontend-anda.com' always;
            add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS, PUT, DELETE' always;
            add_header 'Access-Control-Allow-Headers' 'Authorization, Content-Type' always;
            add_header 'Access-Control-Max-Age' 1728000;
            add_header 'Content-Type' 'text/plain; charset=utf-8';
            add_header 'Content-Length' 0;
            return 204;


        proxy_pass http://localhost:5000;
Memahami konfigurasi web server merupakan bagian penting dalam pemahaman apa itu cors error dan cara mengatasinya di tingkat infrastruktur. Solusi ini sangat berguna jika Anda tidak memiliki akses untuk mengubah kode sumber aplikasi backend.
Cara Mengatasi CORS Error di Sisi Client (Frontend)
Meskipun CORS pada dasarnya diatur oleh server, ada beberapa trik dan solusi sementara yang dapat dilakukan oleh pengembang frontend, terutama saat dalam tahap pengembangan (development).
Penting untuk diingat bahwa skrip JavaScript di peramban tidak bisa secara langsung mematikan aturan keamanan CORS. Namun, kita bisa menggunakan mekanisme perantara untuk mengalirkan permintaan tersebut.
Menggunakan Proxy saat Pengembangan (Development)
Saat menggunakan alat pembangun (build tools) modern seperti Vite, Create React App, atau Webpack, Anda dapat mengonfigurasi fitur proxy lokal. Proxy ini akan bertindak sebagai jembatan antara aplikasi frontend dan server API target.
Sebagai contoh, jika Anda menggunakan Vite, Anda cukup menambahkan konfigurasi proxy di dalam berkas vite.config.js seperti berikut:
import  defineConfig  from 'vite';

export default defineConfig(
  server:
    proxy:
      '/api':
        target: 'http://localhost:5000',
        changeOrigin: true,
        secure: false,
      ,
    ,
  ,
);
Dengan konfigurasi ini, ketika frontend melakukan panggilan ke /api/users, peramban akan mengirim permintaan ke server development lokal terlebih dahulu. Server lokal tersebut kemudian meneruskan permintaan ke server target tanpa terkena aturan CORS peramban.
Menghindari Solusi Sementara yang Berbahaya
Banyak pengembang pemula menggunakan ekstensi peramban (browser extension) yang mematikan fitur CORS untuk menyelesaikan masalah secara cepat. Langkah ini sangat tidak direkomendasikan karena hanya menyelesaikan masalah di komputer Anda sendiri.
Ketika aplikasi diunggah ke lingkungan produksi, pengguna lain yang tidak memasang ekstensi tersebut tetap akan mengalami kesalahan yang sama. Selain itu, mematikan CORS pada peramban utama dapat membuka celah keamanan serius saat Anda menjelajahi internet.
Memahami Header-Header Penting dalam CORS
Untuk menguasai topik apa itu cors error dan cara mengatasinya, Anda perlu mengenali beberapa header HTTP yang sering digunakan dalam proses pertukaran data ini.
+-----------------------------------+---------------------------------------------------+
| HTTP Header                       | Fungsi Utama                                      |
+-----------------------------------+---------------------------------------------------+
| Access-Control-Allow-Origin       | Menentukan origin yang diizinkan mengakses data   |
| Access-Control-Allow-Methods      | Daftar metode HTTP yang diperbolehkan             |
| Access-Control-Allow-Headers      | Daftar header kustom yang diizinkan dalam request |
| Access-Control-Allow-Credentials  | Mengizinkan pengiriman cookie/session ID          |
| Access-Control-Max-Age            | Durasi penyimpan tembolok (cache) preflight       |
+-----------------------------------+---------------------------------------------------+
Access-Control-Allow-Origin
Header ini adalah elemen yang paling krusial dalam mekanisme CORS. Nilai dari header ini menentukan domain mana saja yang diberikan izin untuk membaca respons dari server.
Nilai berupa tanda bintang (*) berarti mengizinkan semua domain tanpa terkecuali. Namun, penggunaan simbol wildcard ini harus dihindari pada sistem produksi yang mengolah data sensitif pengguna.
Access-Control-Allow-Credentials
Jika aplikasi Anda mengandalkan cookie atau autentikasi berbasis sesi (session-based auth), header ini harus disetel ke nilai true pada sisi server. Tanpa header ini, peramban tidak akan pernah mengirimkan cookie ke API lintas origin.
Selain itu, ketika Access-Control-Allow-Credentials disetel ke true, nilai dari Access-Control-Allow-Origin tidak boleh berupa tanda bintang (*). Server wajib menyebutkan nama domain secara spesifik.
Praktik Terbaik (Best Practices) Keamanan CORS
Mengatasi masalah CORS bukan sekadar membuat pesan kesalahan tersebut hilang. Anda juga harus memastikan bahwa solusi yang Anda terapkan tidak mengorbankan keamanan sistem secara keseluruhan.
Banyak pengembang mengambil jalan pintas dengan membuka seluruh akses tanpa memikirkan risiko keamanan yang mungkin timbul di kemudian hari.
Berikut adalah ringkasan praktik terbaik saat mengonfigurasi CORS di lingkungan produksi:
- Gunakan Daftar Putih (Whitelist) Domain: Tentukan secara spesifik domain frontend mana saja yang diizinkan mengakses API Anda.
- *Hindari Wildcard (`
) pada Production:** Jangan pernah menggunakanAccess-Control-Allow-Origin: *` pada API yang memproses data pribadi atau pembayaran. - Batasi Metode HTTP: Hanya izinkan metode yang benar-benar dibutuhkan oleh aplikasi, misalnya membatasi ke
GETdanPOSTsaja jikaDELETEtidak digunakan. - Manfaatkan Caching Preflight: Gunakan header
Access-Control-Max-Ageuntuk mengurangi jumlah permintaanOPTIONSyang berulang dari peramban. - Pisahkan Lingkungan Konfigurasi: Gunakan konfigurasi yang fleksibel di lingkungan lokal (development), tetapi terapkan aturan ketat di lingkungan produksi (production).
Langkah demi Langkah Mengatasi CORS Error (Troubleshooting Checklist)
Ketika Anda kembali menemui masalah ini di masa mendatang, ikuti alur pemeriksaan terstruktur berikut untuk menemukan solusinya dengan cepat:
pertama, buka tab Network pada alat pengembang peramban (Developer Tools). Cari permintaan API yang gagal, lalu periksa apakah ada permintaan bertipe OPTIONS sebelum permintaan utama Anda.
kedua, periksa bagian Response Headers dari permintaan tersebut. Pastikan header Access-Control-Allow-Origin hadir dan nilainya sesuai dengan domain frontend Anda.
ketiga, jika Anda mengirimkan header kustom seperti Authorization atau X-API-Key, pastikan header tersebut telah terdaftar pada Access-Control-Allow-Headers di sisi server.
keempat, jika Anda menggunakan pengiriman cookie, pastikan opsi withCredentials pada pustaka frontend (seperti Axios atau Fetch) telah disetel ke true, dan server merespons dengan Access-Control-Allow-Credentials: true.
Kesimpulan
Penanganan interaksi data antar origin merupakan fondasi penting dalam arsitektur web modern yang memisahkan antara frontend dan backend. Kebijakan ini dibuat bukan untuk menyulitkan pengembang, melainkan untuk melindungi pengguna web dari ancaman pencurian data.
Dengan memahami konsep apa itu cors error dan cara mengatasinya, Anda tidak perlu lagi bingung saat melihat pesan blokir peramban di konsol pengembang. Kunci utamanya terletak pada konfigurasi header HTTP yang tepat di Sisi server serta pemanfaatan proxy yang benar di sisi frontend saat tahap pengembangan.
Selalu terapkan prinsip keamanan terbaik dengan membatasi hak akses domain hanya kepada pihak yang tepercaya. Langkah ini akan memastikan aplikasi web yang Anda bangun tetap aman, cepat, dan dapat diakses dengan baik oleh pengguna.